こんにちは。Z-labのズケヤマです。
大手企業からの個人情報流出事故が多発していることを受け、アトリエアズおよびZ-labでもアクセスログの点検を定期的に行っております。そこで検出した、怪しいアクセス元と傾向について分析、公開いたします。専任のセキュリティ担当者が不在という企業も多いかと存じますが、参考となれば幸いです。
1.集計期間
2026-09-01 ~ 2026-09-28
2.怪しいアクセス元からのアクセス回数
738回
3.傾向
アクセス権限の設定ミスにより、誤って公開されているファイルがないかを探している
.env というファイルへのアクセスが圧倒的に多かったです。このファイルは「環境変数」と呼ばれる、サーバー固有の設定が記載されたファイルで、本来はWebに公開されてはいけないファイルなのですが、稀にアクセス権限の設定ミスで誤って公開されてしまうケースがあります。
このファイルには、サーバーのセキュリティに関わる重要な情報、例えばデータベースの接続情報などが記載されていることが多く、第三者に中身を見られてしまうと、この情報から内部で管理しているデータベースにアクセスできてしまう可能性があります。
また、このファイルはサーバーごとに一つだけ、とは限りません。場合によっては複数のファイルがあるため、そのうち一つでも公開されている状態だとセキュリティ的にはかなり危険です。
phpinfo.php というファイルに関しても同様の危険性があります。通常は作成しないファイルですが、システムテストや内部でサーバ情報を確認するために一時的に作成する場合があります。
このファイルには、サーバー情報を表示するコードが記載されており、 .env 同様に環境変数の一覧を表示するため、こちらも絶対に公開してはいけないものとなっています。
4.原因と対策
この分析からも分かる通り、昨今発生しているセキュリティ事案の多くは「設定ミス」を狙った攻撃が「たまたま当たってしまった」場合に発生します。では、なぜ設定ミスが発生するのでしょうか。
標準的ではない構成
Webアプリケーションで使用されるプログラミング言語にはいくつか種類があります。代表的なものは PHP や Java 、 Ruby などありますが、これらの言語では多くの場合 フレームワーク と呼ばれる、安全に開発するためのツールが用意されています。PHPであれば Laravel や CakePHP、Javaであれば Spring Boot 、Rubyなら Ruby On Rails などです。
基本的にこれらのフレームワークを適切に使用して開発していれば、.env ファイルが公開されることはありません。ということは、適切に使用していなかった、ということが考えられます。
例えば、フレームワークのインストールを手動で行った場合です。ほとんどのフレームワークにはインストールのためのコマンドが用意されており、それを実行することで各ファイルが適切な権限で設定されるようになっていますが、そうではなく手動でファイルを配置する方法でインストールすると、設定不備が起きやすくなります。
ただし、サーバーの環境などによっては、コマンドによるインストールでうまく動かない場合があり、手動でファイルを調整することも実際には多いです。その際に機密ファイルのアクセス権限を誤って設定するパターンも現場では見ることがあります。
システム担当者とは言っても、その技術レベルは千差万別です。プログラミングができても、サーバの基本的な知識がなければ、そもそもファイルにアクセス権限が必要であることも知らずに触ってしまうこともあるかと思います。
サーバの所有者が行うべきこと
多くの場合、サーバの所有者はシステムについて詳しくありません。だからこそ、定期的なセキュリティテストを信頼できる会社に依頼することが大事です。
開発担当者が行うべきこと
サーバ上で実際に作業を行う方は、最低限Webアプリのセキュリティに関する知識を習得しましょう。
プログラミングができるのはもはや当たり前の時代になってきていますので、それだけでは足りません。実務ではそれだけに留まらず、サーバーの基本操作からセキュリティの知識まで幅広くカバーできていないと、悪意ある攻撃者からサーバや情報を守ることができません。
システムに携わるすべての人は、リービッヒの最小律を意識しましょう
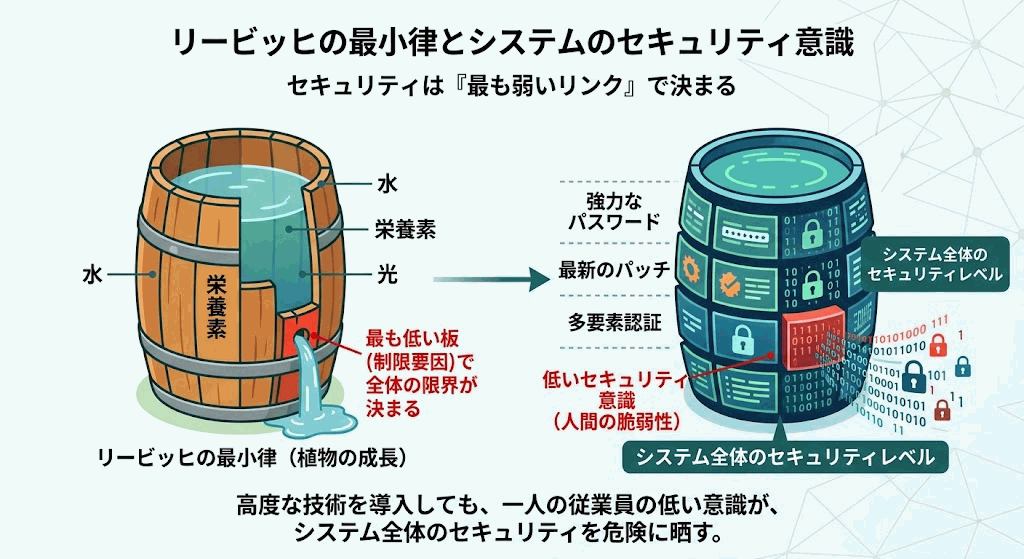
IT企業に勤める方なら一度は聞いたことがあるはず。「リービッヒの最小律」、覚えていますか?セキュリティのレベルは「一番低い人」に合わせて決まってしまいます。
ビジネスサイドでも、担当者に丸投げではなく、最低限の知識は入れておいて損はありません。
情報セキュリティに関しては、IPAが情報や教材を多く提供されているので、ぜひ活用してください。 https://www.ipa.go.jp/security/index.html
いかがでしたか
ITのセキュリティ事故は日々増加傾向にあります。AIの普及により、攻撃者が効率的に攻撃しやすくなったことも背景にあるでしょう。大企業が運営するシステムであればあるほど、多くの組織や人が運用に関わりますが、その全てが高い技術や知識を持ち合わせているとは限らないのが対策の難しいところです。
だからこそ、最後は「人」になると思っています。どれだけ設備を強化しても、それを運用する人の意識が高くなければ、意味がないからです。今一度、システム管理者においては、セキュリティ意識向上のための取り組みを行ってほしいです。
それでは、また。
